
Schritt-für-Schritt-Anleitung zum Anzeigen von DNS-Änderungen und Datensatz-Snapshots in PowerDMARC
DNS-Zeitleiste ist eine leistungsstarke Funktion im PowerDMARC-Portal, mit der Sie Änderungen an DNS-Einträgen für Ihre Domains im Zeitverlauf nachverfolgen können. Ganz gleich, ob Sie Änderungen an SPF-, DKIM-, DMARC-, MTA-STS- oder BIMI-Einträgen überwachen oder Ihren Domain-Sicherheitswert im Auge behalten – die DNS-Zeitleiste bietet Ihnen vollständige Transparenz und Einblicke in die Vergangenheit. Und mit den Eintrags-Snapshots können Sie zudem eine Baseline zu einem bestimmten Zeitpunkt speichern und diese mit Ihren aktuellen DNS-Einträgen vergleichen.
Warum DNS-Zeitleiste verwenden?
Mit DNS Timeline können Sie:
Identifizieren Sie, wann DNS-Einträge hinzugefügt, geändert oder entfernt wurden.
Sehen Sie den Verlauf Ihrer Domain Sicherheitsscore-Historie
Fehlerbehebung bei Konfigurationsproblemen mit detaillierter Datensatzverfolgung
Einblicke in potenzielle Risiken und Richtlinienänderungen gewinnen
Erstellen Sie eine Momentaufnahme Ihrer überwachten DNS-Einträge und vergleichen Sie diese mit Ihren aktuellen Live-Einträgen, um Änderungen leicht zu erkennen.
Schritte zum Zugriff auf die DNS-Zeitleiste:
Schritt 1: Anmeldung beim PowerDMARC-Portal
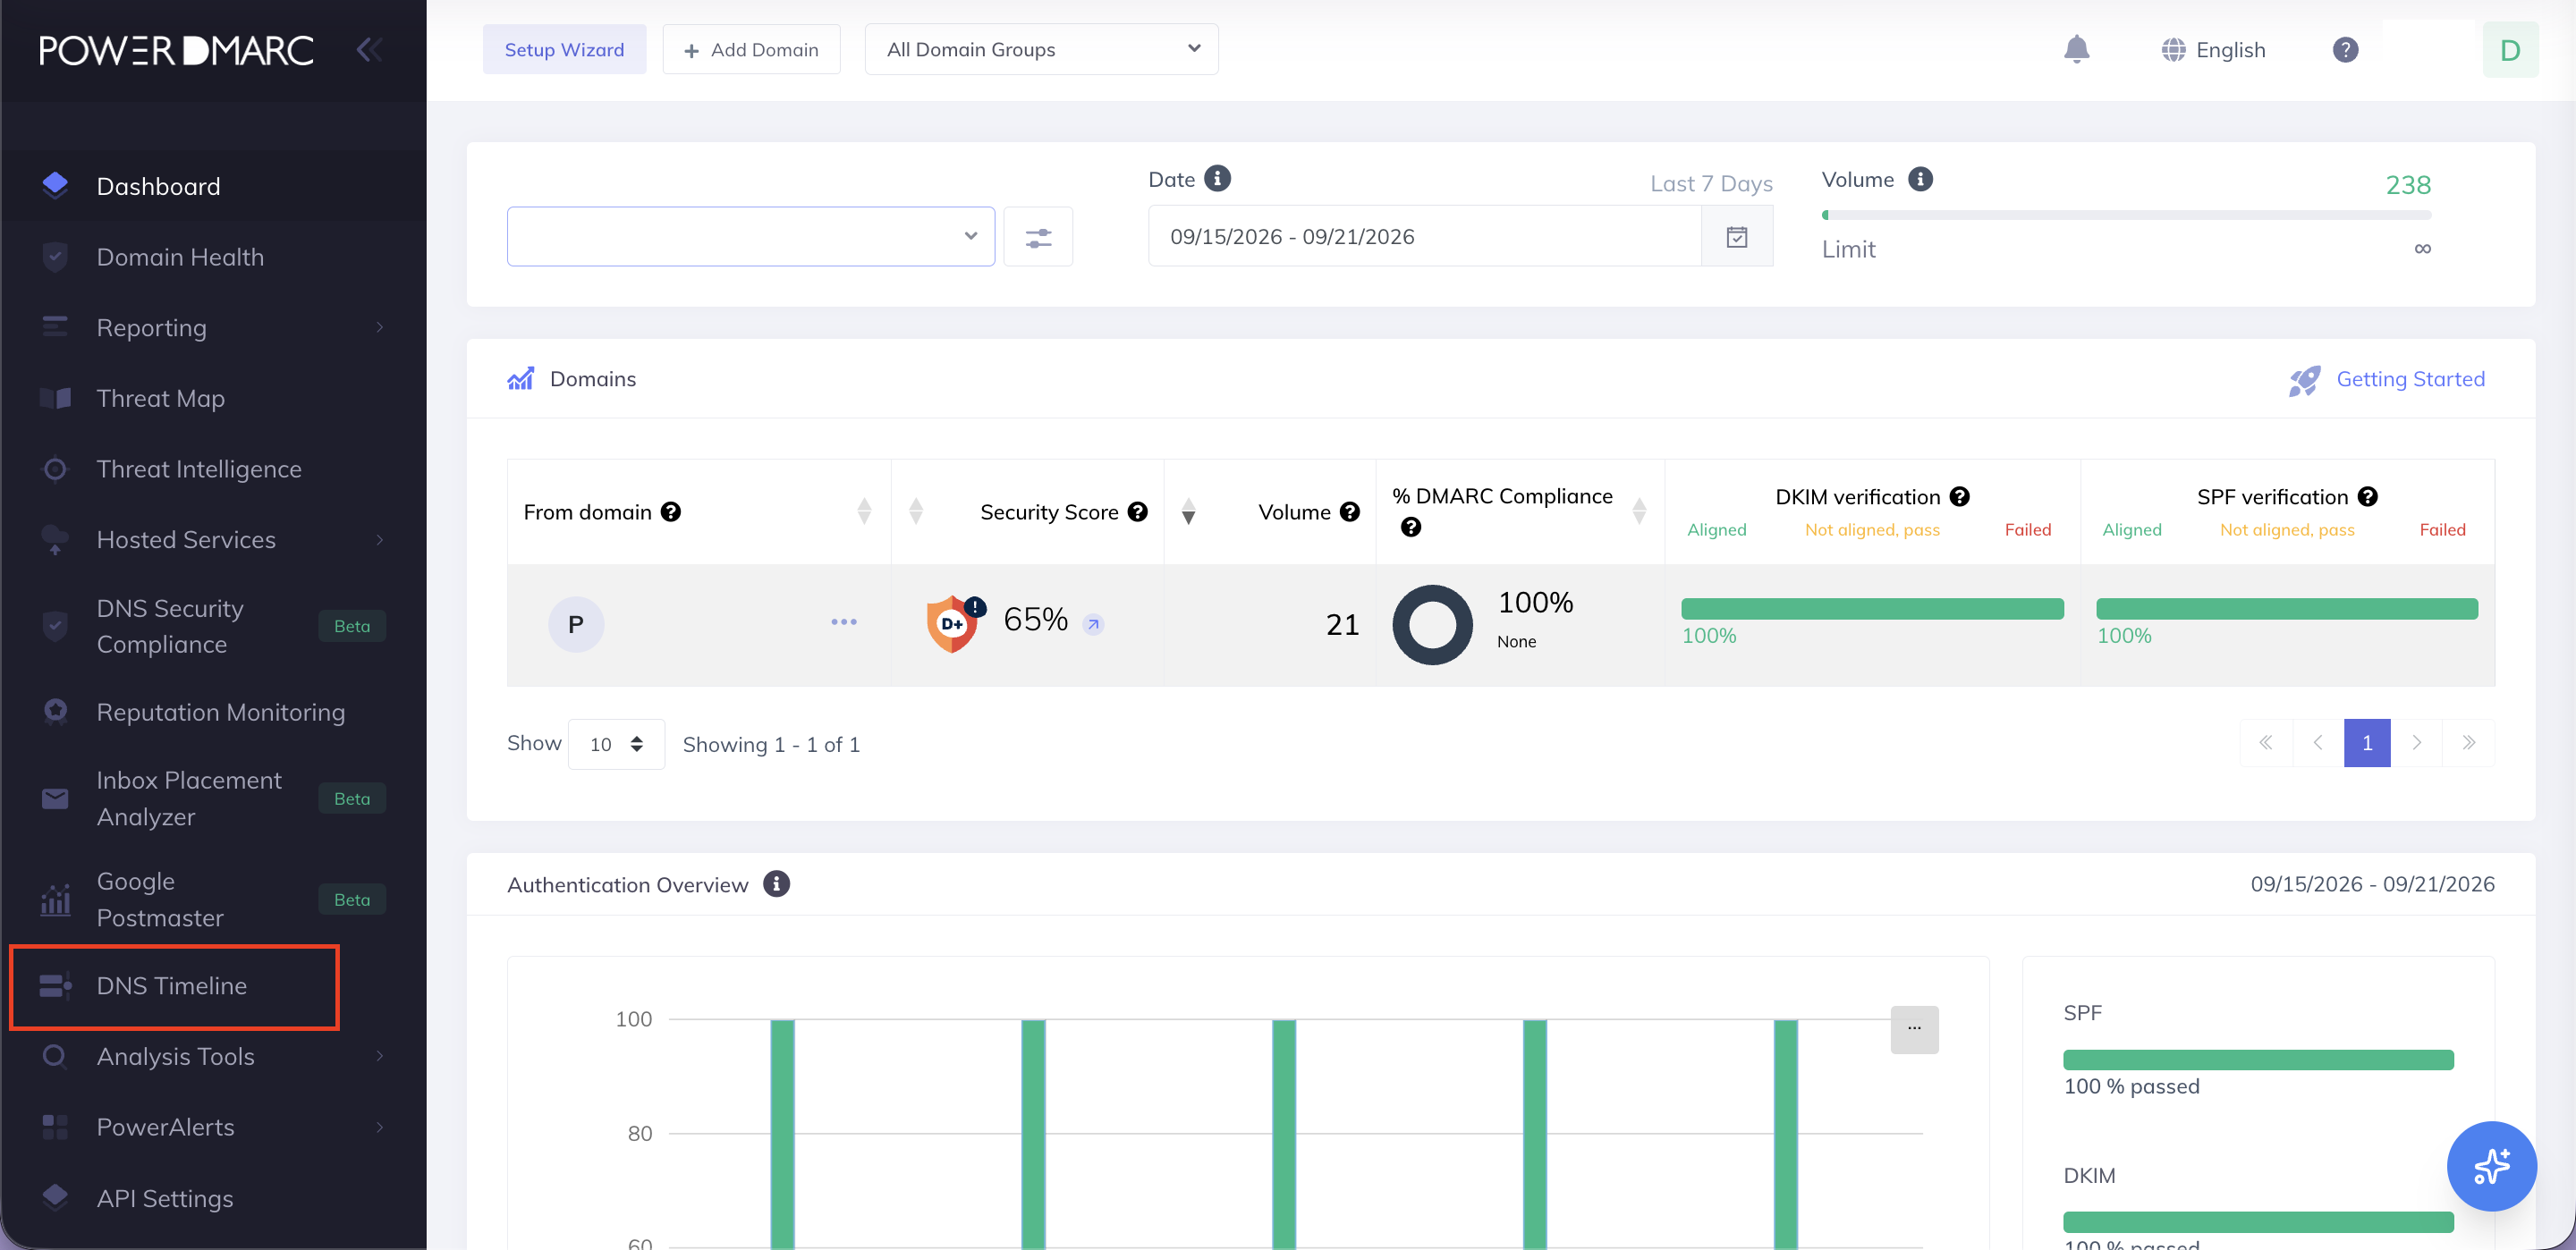
Schritt 2: Klicken Sie auf der linken Seite auf DNS Timeline
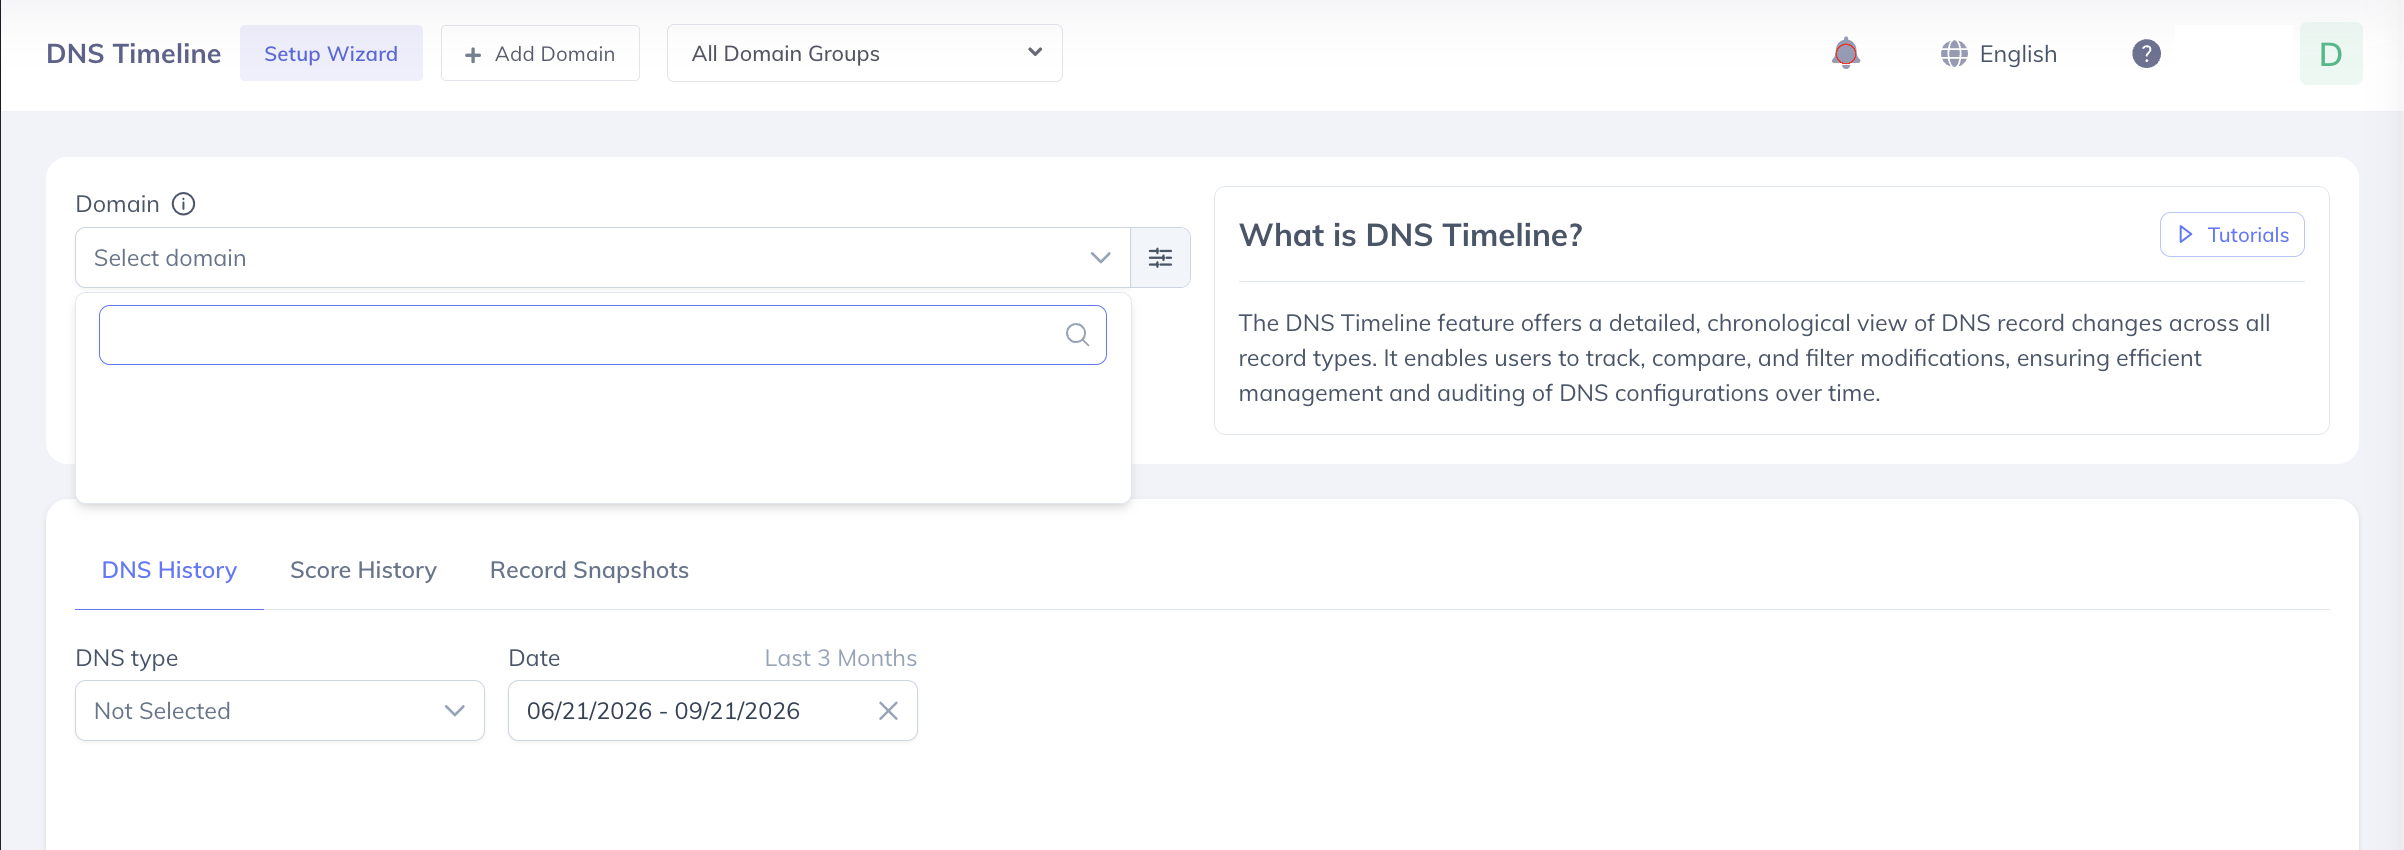
Schritt 3: Wählen Sie Ihren Domänennamen aus der Dropdown-Liste aus.
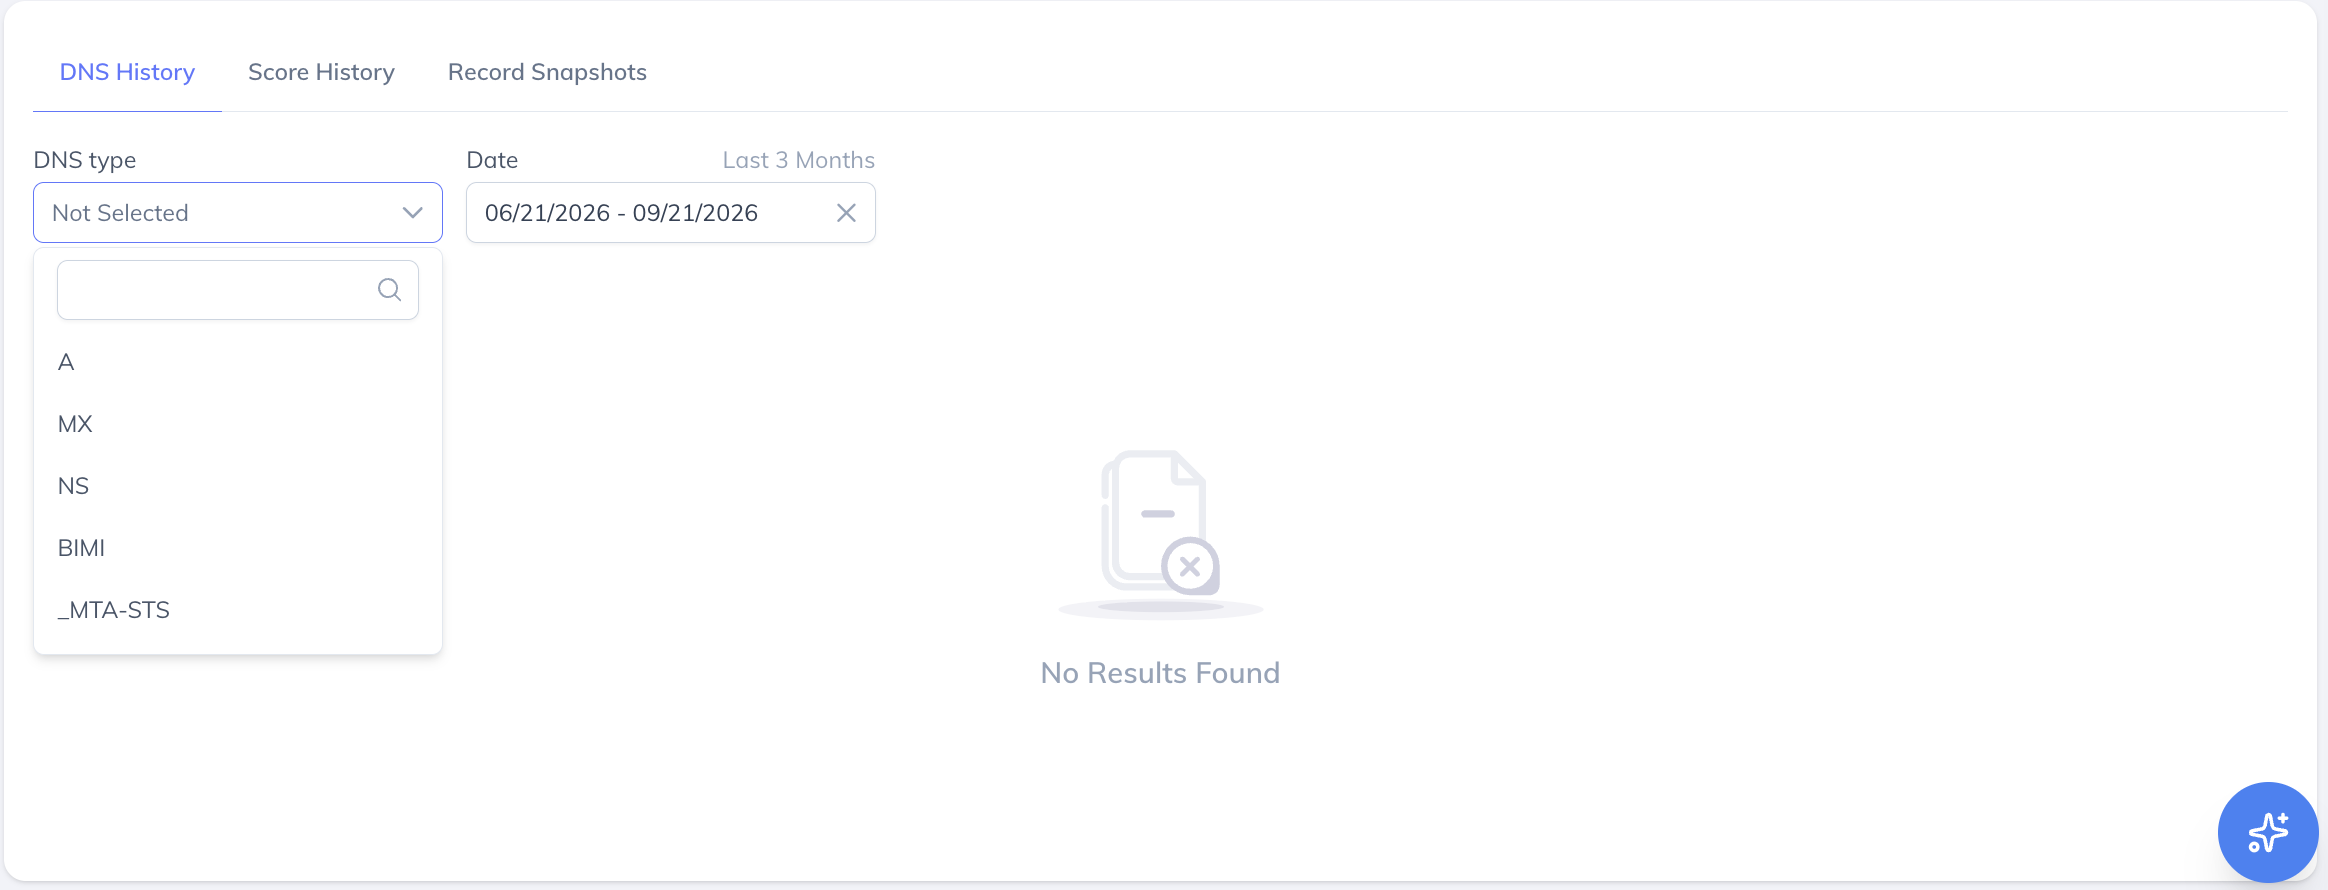
Schritt 4: Wählen Sie je nach Bedarf bestimmte DNS-Datensatztypen und Datumsbereiche aus.
Auf diese Weise können Sie den Zeitrahmen anhand von Änderungen in SPF-, DKIM-, DMARC-, MTA-STS- oder BIMI-Einträgen eingrenzen.
Schritt 5: Klicken Sie auf die Registerkarte "Score History
Dies zeigt Ihnen eine visuelle Zeitleiste der Änderungen der Domain-Sicherheitsbewertung und hilft Ihnen dabei, Verbesserungen zu überwachen oder mögliche Einbrüche zu erkennen.
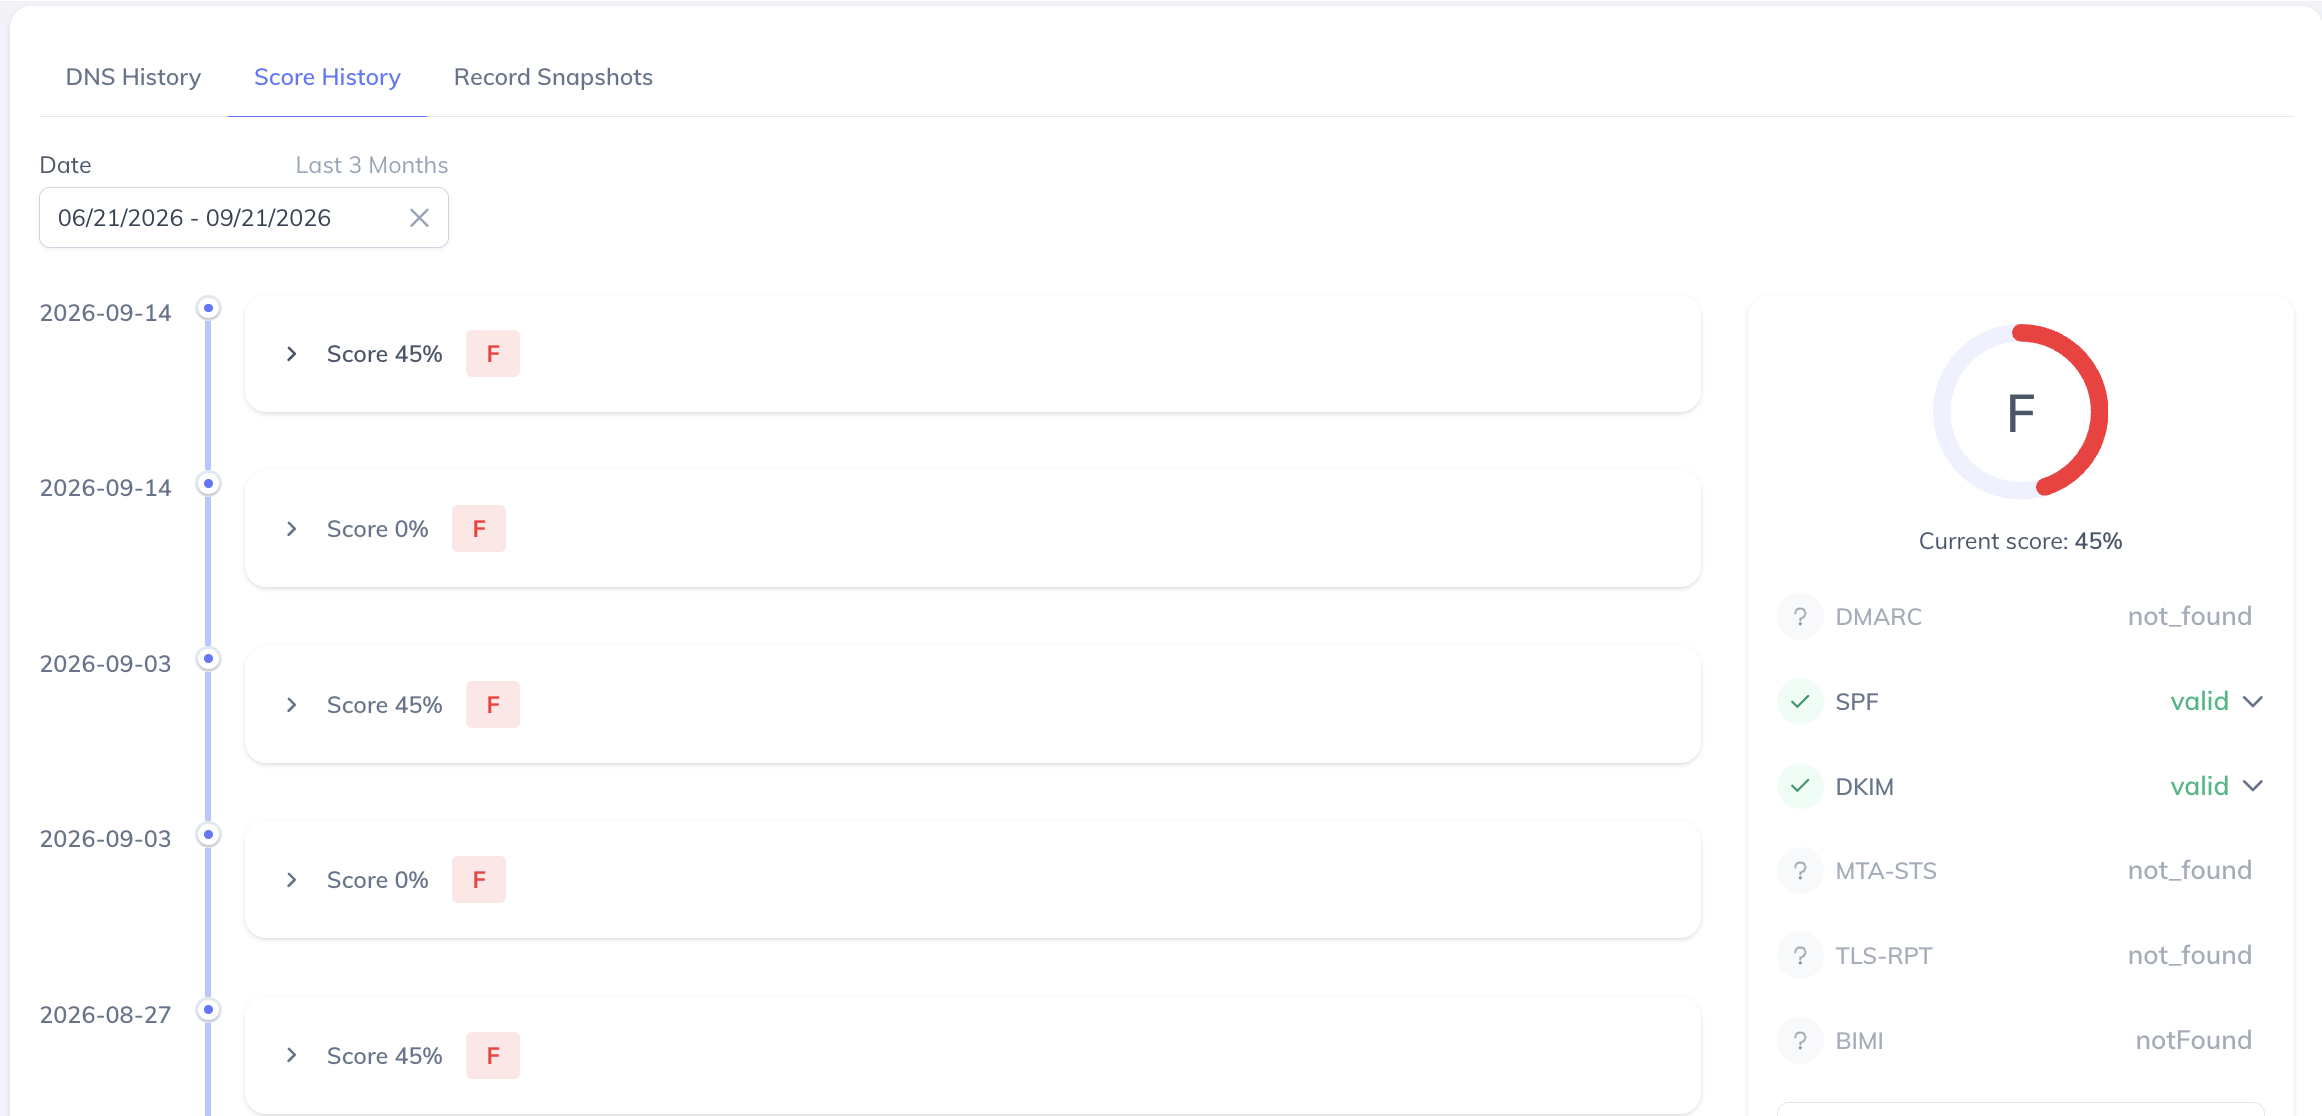
Schritt 6: Öffnen Sie die Registerkarte „Snapshots“
Klicken Sie auf die Registerkarte „Snapshots der Einträge“ neben „Score-Verlauf“, um Ihre gespeicherten Snapshots der DNS-Einträge anzuzeigen und zu verwalten.
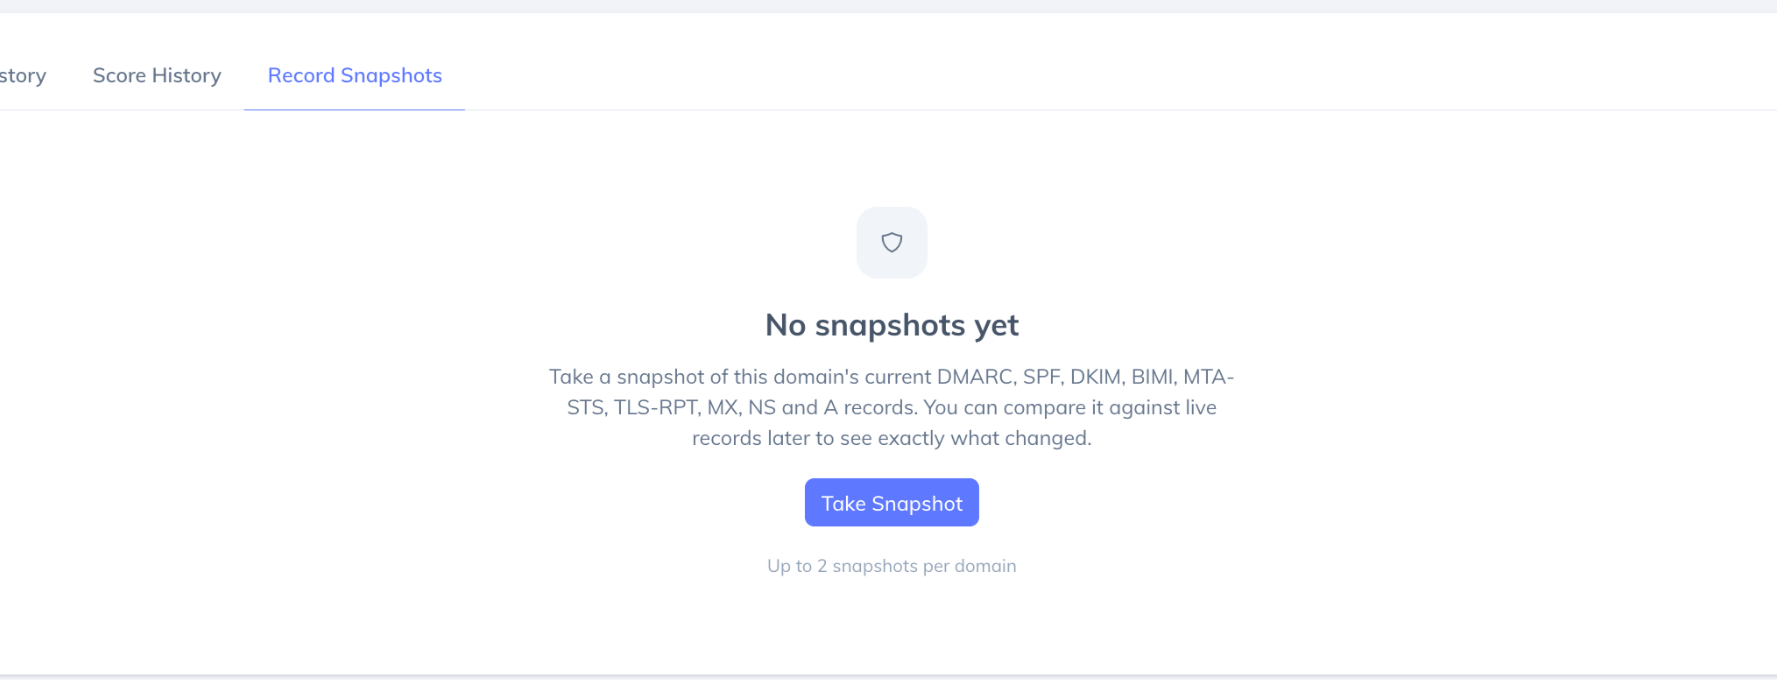
Schritt 7: Einen Schnappschuss machen
Klicken Sie hier, um eine Momentaufnahme Ihrer aktuell überwachten DNS-Einträge zu erstellen. Die Momentaufnahme umfasst DMARC-, SPF-, DKIM-, BIMI-, MTA-STS-, TLS-RPT-, MX-, NS- und A-Einträge.
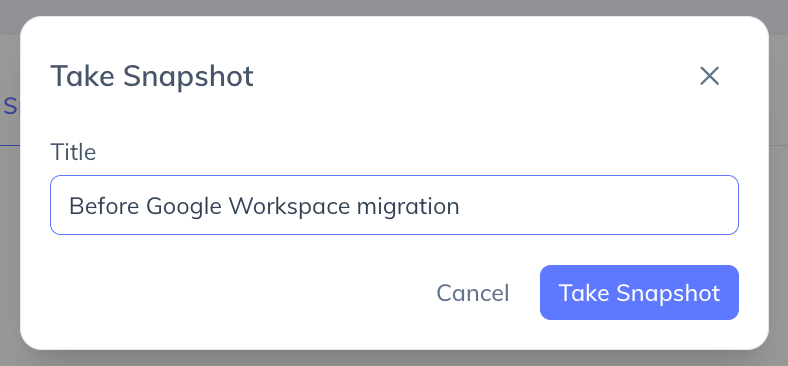
Schritt 8: Eine Snapshot-Bezeichnung hinzufügen
Geben Sie Ihrem Snapshot eine aussagekräftige Bezeichnung, beispielsweise „Vor der Migration zu Google Workspace“. Sie können die Bezeichnung auch später hinzufügen oder aktualisieren.
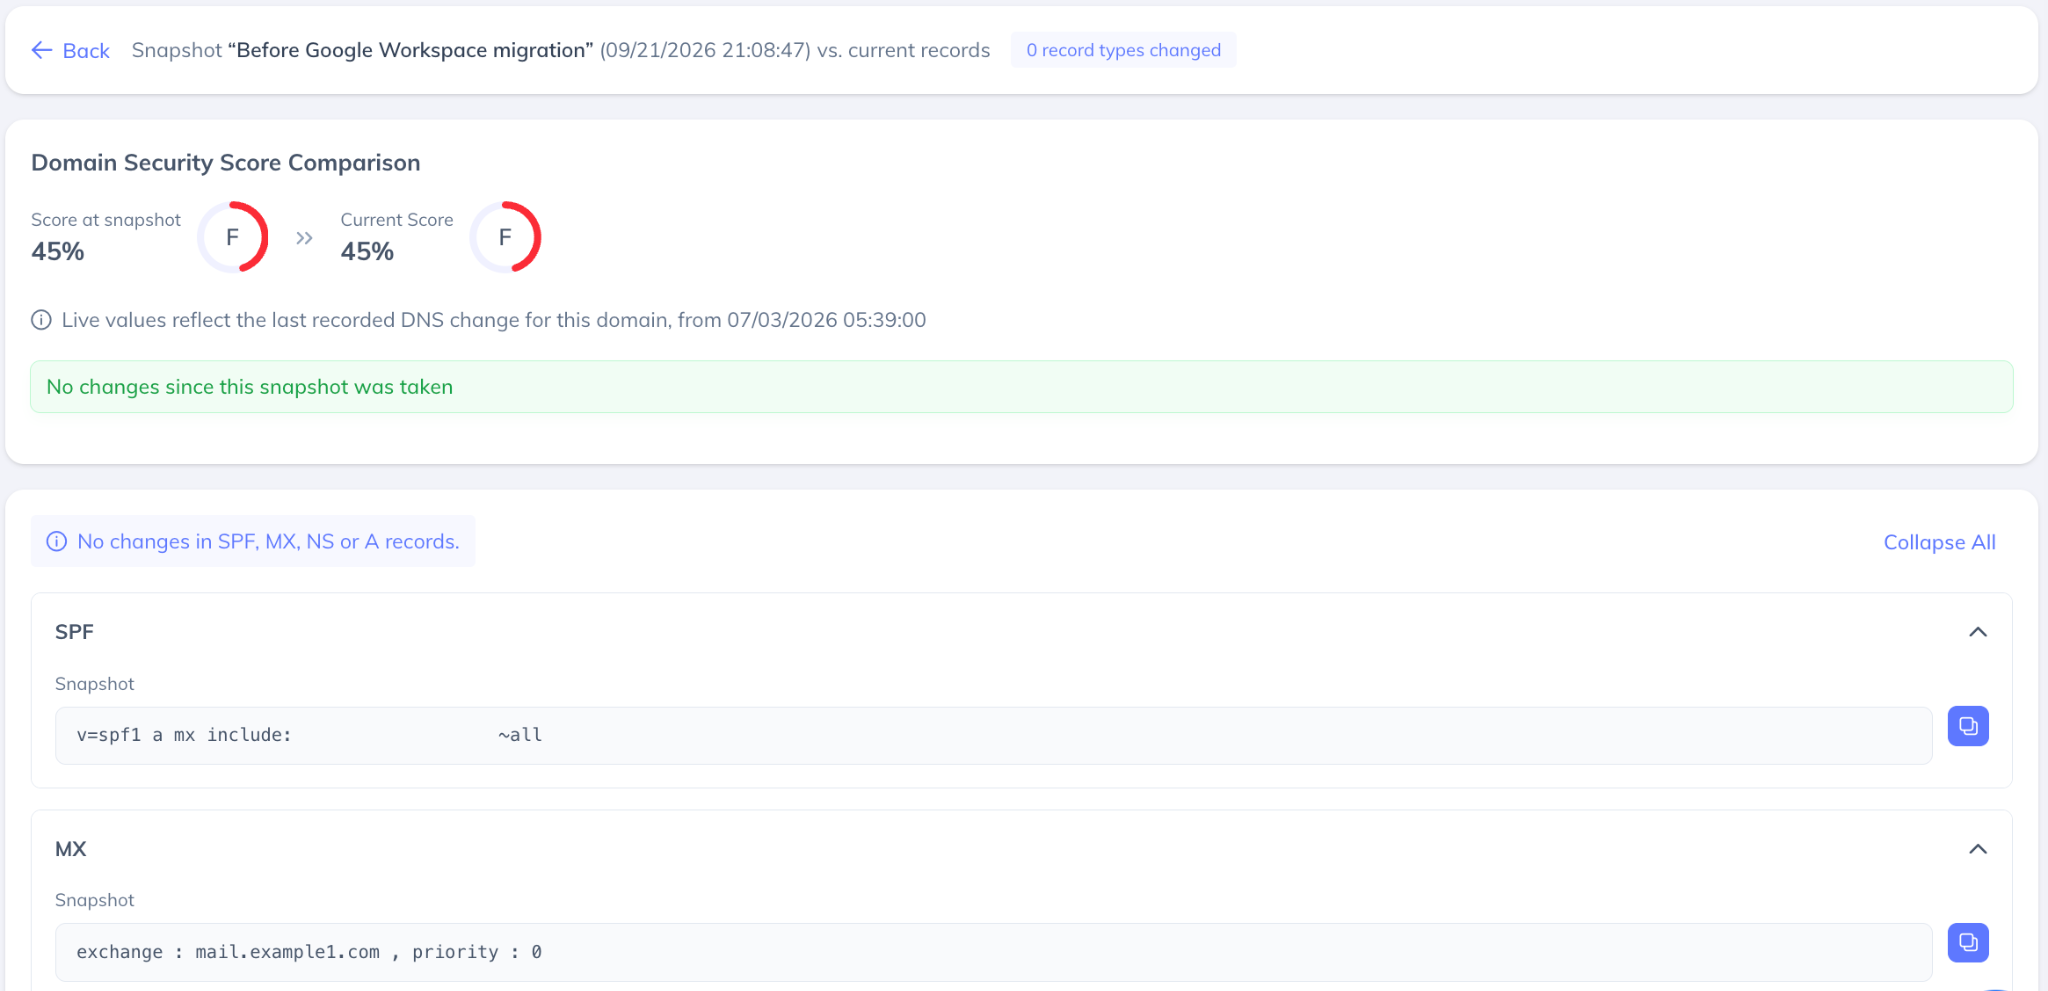
Schritt 9: Mit den aktuellen Datensätzen vergleichen
Wählen Sie einen gespeicherten Snapshot aus und vergleichen Sie ihn mithilfe von „Differ“ mit Ihren aktuellen Live-DNS-Einträgen. Hinzugefügte, entfernte und geänderte Einträge werden nach Eintragstyp hervorgehoben.
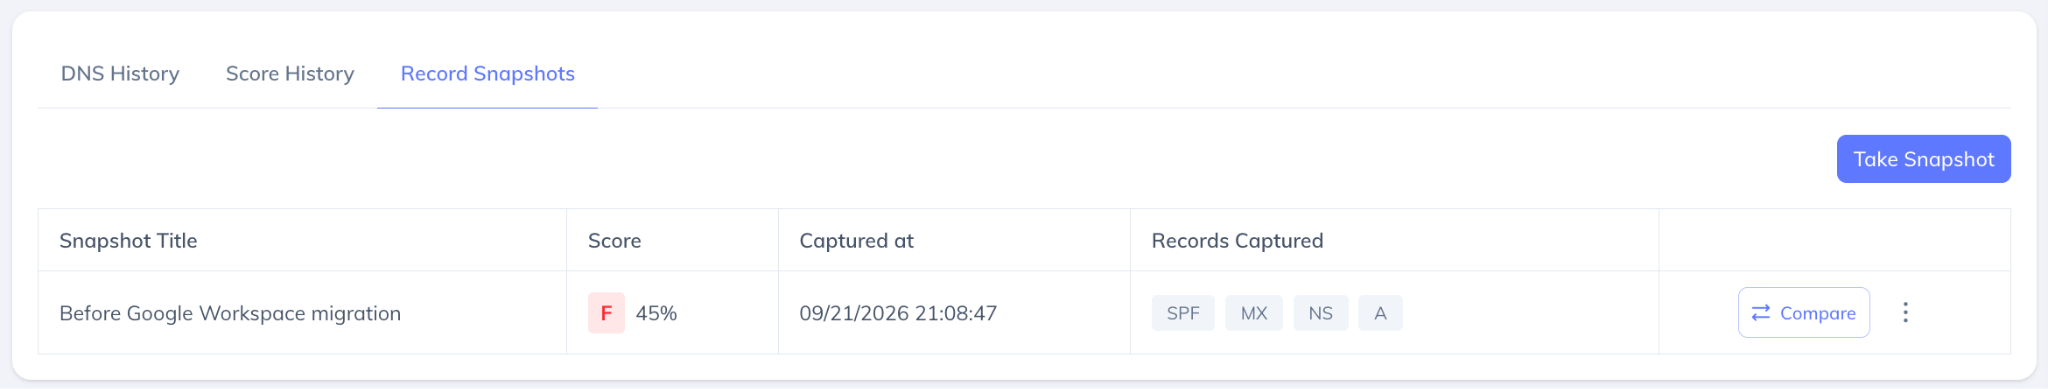
Schritt 10: Überprüfen Sie die Sicherheitsbewertung
Der Überblick zeigt außerdem Ihren Domain-Sicherheitswert zum Zeitpunkt der Erfassung sowie Ihren aktuellen Wert an, sodass Sie Veränderungen in der Sicherheitslage Ihrer Domain besser nachvollziehen können.
Hinweis: In jeder Domäne können bis zu zwei Snapshots gespeichert werden. Beim Erstellen eines dritten Snapshots wird der älteste Snapshot ersetzt; vor dem Ersetzen wird eine Bestätigungsaufforderung angezeigt.
Abschließende Überlegungen
Die DNS-Timeline ist ein unverzichtbares Tool für IT-Administratoren und Sicherheitsteams, um einen vollständigen Überblick über den Stand der Domänenauthentifizierung und DNS-Änderungen zu erhalten. Wir empfehlen, sie regelmäßig zu überprüfen, um sicherzustellen, dass Ihre Konfigurationen immer auf dem neuesten Stand und konform sind.
Brauchen Sie Hilfe bei der Interpretation der Zeitleiste? Wenden Sie sich an unser Support-Team - wir sind für Sie da!